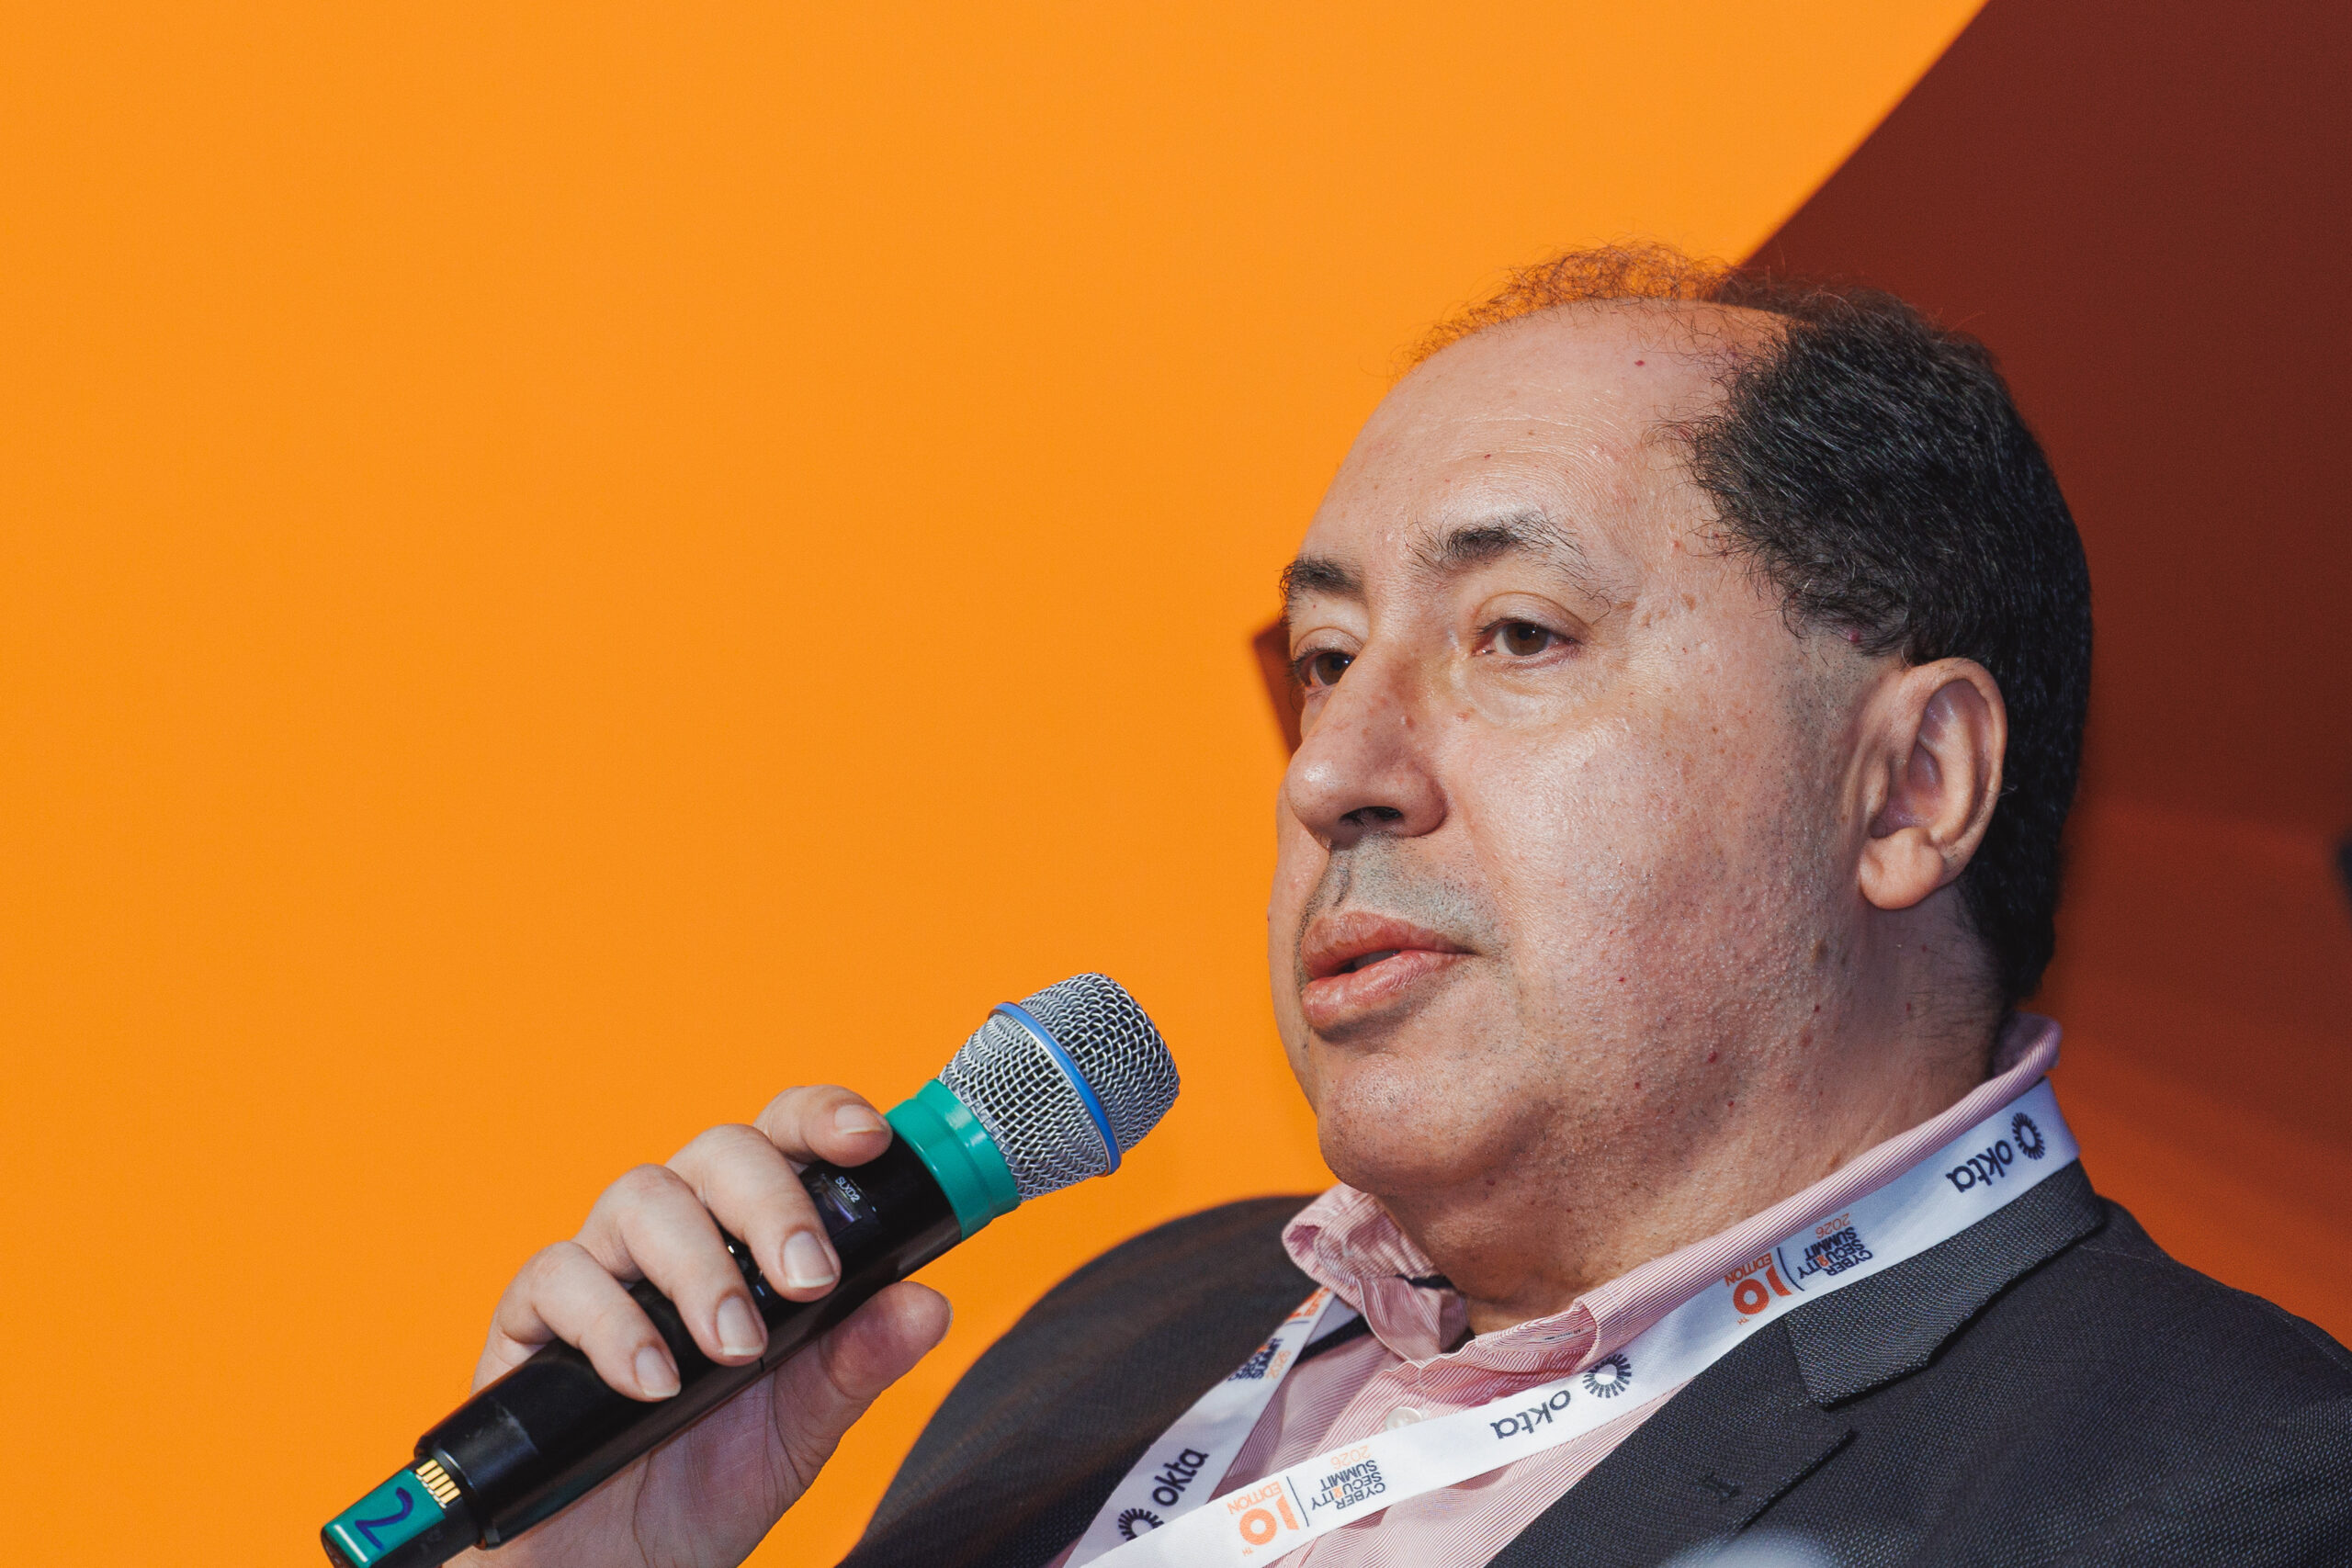
Durante o Cyber Security Summit Brasil 2026, Renato Jager, CTO do Oakmont Group, destacou que a inteligência artificial acelera vulnerabilidades existentes e exige maior controle sobre dados e acesso de terceiros
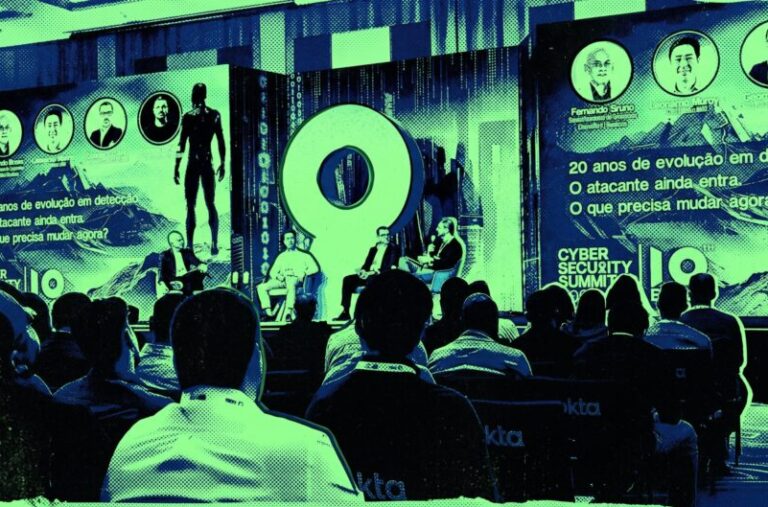
A adoção acelerada de inteligência artificial por fornecedores de tecnologia está ampliando os riscos de segurança para empresas, mesmo aquelas que possuem políticas rigorosas para o uso dessas ferramentas. O alerta foi apresentado durante o Cyber Security Summit Brasil 2026, realizado em São Paulo, no painel “Você não usa IA. Mas seus fornecedores usam”, que reuniu especialistas do Oakmont Group, Cogna Educação, ManageEngine e Absolute Software.
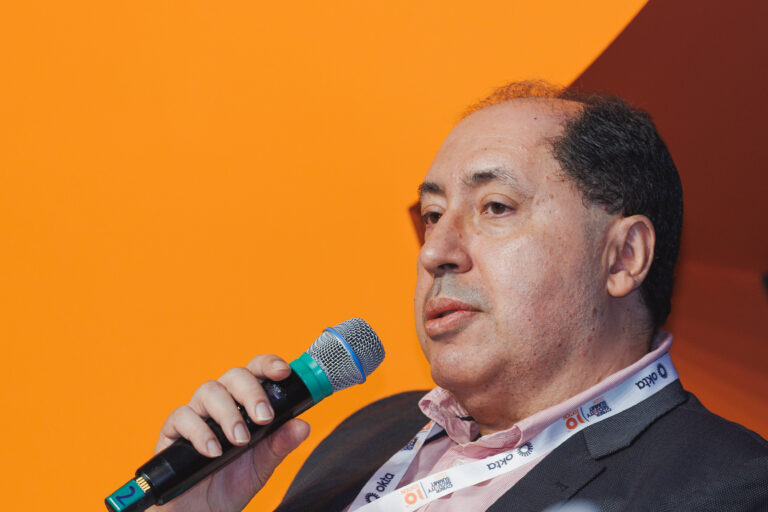
Para Renato Jager, Chief Technology Officer (CTO) do Oakmont Group, um dos principais desafios está na velocidade com que a tecnologia evolui e modifica os desafios de segurança nas organizações.
“A velocidade de evolução da tecnologia representa um grande desafio para a segurança das empresas. Com a explosão dos agentes de inteligência artificial, precisamos pensar não apenas em como proteger os ambientes hoje, mas também em como garantir que esses controles continuem eficazes daqui a seis meses”, afirmou.
Segundo o executivo, a inteligência artificial não necessariamente cria novas vulnerabilidades, mas amplia significativamente a velocidade e a escala de exploração de problemas já existentes.
“A inteligência artificial não é perigosa por si só, mas ela potencializa os riscos e vulnerabilidades de segurança que já existiam no ambiente. Um dos grandes desafios é que ela possibilita a exploração desses problemas de forma automatizada e em uma velocidade sem precedentes”, explicou.
Na avaliação de Jager, as organizações precisam conhecer quais dados armazenam, como essas informações são compartilhadas e quais permissões são concedidas a fornecedores e sistemas inteligentes. Além disso, devem contar com mecanismos de monitoramento contínuo e planos de resposta capazes de acompanhar a velocidade das ameaças.
“Não basta ligar monitores e não ter ninguém reagindo, nem um plano de reação ao alerta. Dada essa situação, é preciso ter um plano do que fazer”, destacou.
Visibilidade e governança são prioridades
A necessidade de ampliar o controle sobre o uso de inteligência artificial por terceiros também foi reforçada por Rafaela Galvão, SEO/GEO, Content & Digital Marketing da ManageEngine. Segundo ela, muitas empresas ainda não possuem um inventário completo das ferramentas que incorporam recursos de IA.
“Se não temos visibilidade sobre quais ferramentas temos dentro da nossa infraestrutura, dentro da nossa TI, que têm essas IAs embutidas, fica muito mais difícil tomar alguma ação e ter algum tipo de controle em relação a isso”, afirmou.
Jason Fielding-Tweedie, Sales Manager da Absolute Software, ressaltou que as organizações precisam fortalecer seus mecanismos de proteção sem comprometer a produtividade. “Vocês somente conseguem proteger e controlar o que vocês veem no final do dia”, observou.
O painel, moderado por André Tritapepe, CISO da Cogna Educação, também abordou os desafios relacionados a APIs, identidades não humanas, agentes autônomos e gestão de riscos de terceiros.
Para o CTO do Oakmont Group, o caminho passa pelo fortalecimento dos fundamentos da segurança da informação e pela compreensão do impacto dos dados sobre o negócio.
“Precisamos saber quais dados geram informações relevantes para cada área de negócio. A partir disso, conseguiremos identificar o que é crítico para a empresa, avaliar os riscos envolvidos e definir quais ações devem ser tomadas para proteger o negócio”, concluiu.