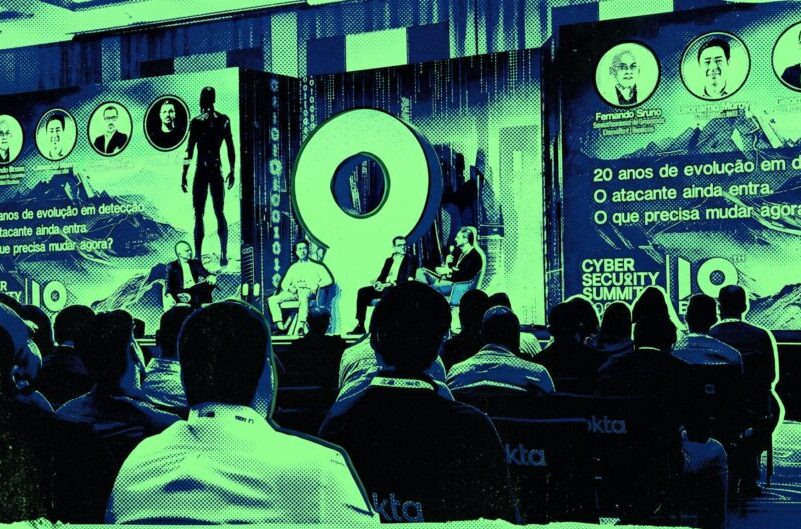
Em sua décima edição, o Cybersecurity Summit reuniu executivos e especialistas em São Paulo para alertar que a adoção acelerada de inteligência artificial exige regras claras, sem apagar os problemas de segurança que o mercado brasileiro enfrenta todo dia
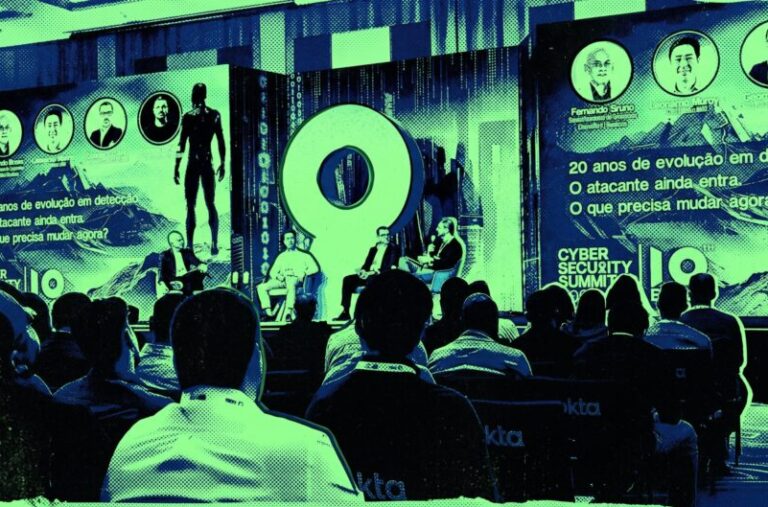
Nos dias 5 e 6 de outubro, o Grand Hyatt, em São Paulo, recebeu a décima edição do Cybersecurity Summit. Foram dois dias de painéis com especialistas internacionais e líderes de setores como o financeiro e o de saúde, e o recado ficou claro logo de cara: segurança digital deixou de ser assunto de um departamento técnico escondido no fundo do escritório e virou condição de sobrevivência para qualquer negócio.
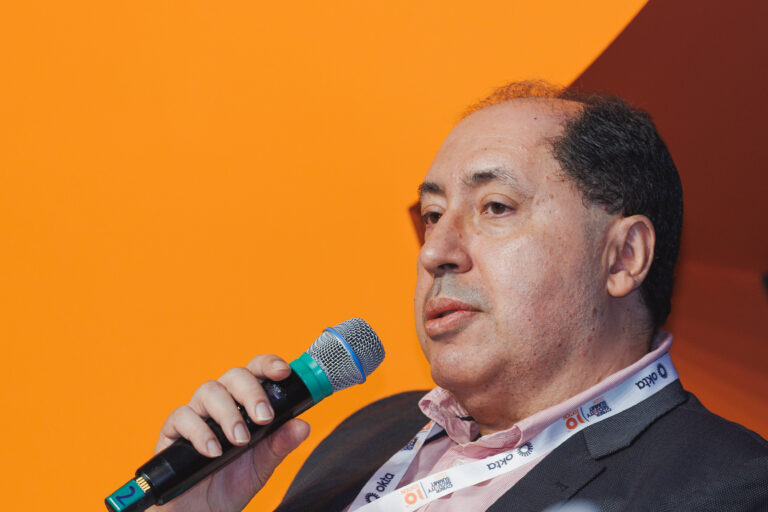
O chairman do evento, Rafael Narezzi, lembrou como tudo começou. “Quando comecei no Brasil a falar sobre cibersegurança, o conhecimento sobre o assunto era vazio, não tinha. Até a mídia não entendia a palavra”, contou. Hoje, segundo ele, o setor cresce mais do que a tecnologia em geral, e uma coisa depende da outra: “Você pode evoluir em IA, mas, sem cibersegurança, você não consegue ter a evolução da IA”.
Narezzi também comparou o Brasil com a Europa. Lá, a guerra levou governos e empresas a buscar soberania digital e a enfrentar ataques que visam destruir infraestrutura. Aqui, a motivação é dinheiro: fraudes em massa, brechas na cadeia de fornecedores ligada ao Pix e campanhas constantes de ransomware, o sequestro de dados com pedido de resgate.
Na parte jurídica, David Cass, ex-regulador bancário, professor de Harvard e diretor de riscos da Grayscale, lembrou que processos envolvendo IA generativa já correm nos tribunais do mundo, de violação de direitos autorais a respostas inventadas pelos modelos que causaram prejuízo comercial. Para ele, leis como a europeia são só o mínimo: “A tecnologia sempre avança muito rápido. Qualquer lei que surja hoje já estará atrasada em relação aos próximos lançamentos”. A orientação é separar as IAs por nível de risco. As que mexem com áreas reguladas ou segredos industriais pedem monitoramento pesado desde o projeto. As que apenas leem e organizam informação interna aceitam controles mais leves.
Renato Jager, CTO do Oakmont Group, tirou o glamour dos agentes autônomos, programas de IA que executam tarefas sozinhos. Para ele, o perigo não é uma força destrutiva nova, e sim a capacidade de multiplicar erros humanos em alta velocidade. Contou casos em que agentes receberam autonomia demais e acabaram expondo senhas e acessos corporativos ao tentar cumprir tarefas banais. “Esqueça a bala de prata. Vamos aceitar inovações, mas ponderar o nível de risco, monitorá-lo e decidir o ponto de parada”, disse.
Nos corredores, a conversa era menos futurista. O Brasil é o país mais atacado da América Latina e está entre os cinco mais visados do mundo, e as empresas ainda penam com o básico. Daniel Ríos, diretor comercial da Absolute Software no Brasil, apontou a dificuldade de manter um inventário confiável dos equipamentos. “Nem sabemos o que temos dentro do equipamento. Investimos fortunas em agentes de segurança, mas, se um notebook corporativo for formatado após um furto, você perde todas as ferramentas instaladas”, afirmou. A solução que ele defende é um software gravado no próprio hardware, capaz de localizar a máquina mesmo depois de formatada. Em Belo Horizonte, a recuperação de três notebooks furtados de um hospital levou a polícia a um cativeiro de quadrilha e a outros 60 equipamentos roubados de igrejas e hospitais.
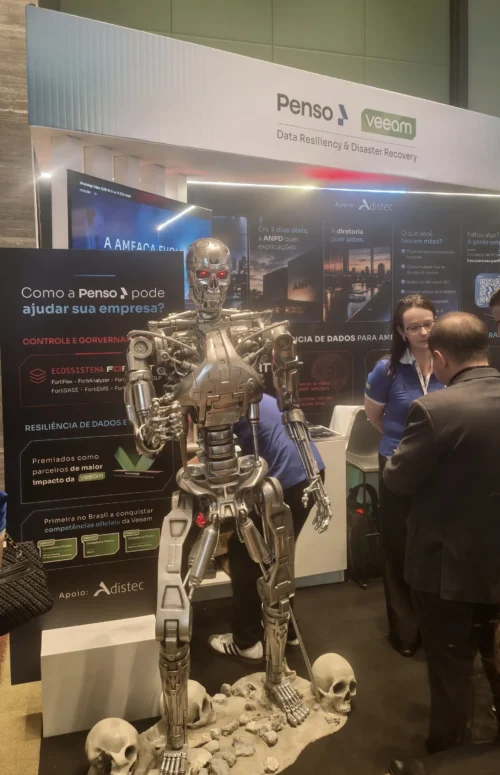
Erick Lopes Morais, cofundador e CEO da Penso, descreveu um contraste brasileiro: funcionários ansiosos para usar novas ferramentas e empresas travadas pelo dólar alto nas soluções importadas. Seu conselho é não buscar nota 10 no primeiro dia. “Sair do nível 2 ou 3 e chegar ao 6 ou 7 já resolve a grande maioria das suas vulnerabilidades”, explicou. Projetos que começam caros e complexos demais costumam fracassar.
Um painel reuniu líderes de grandes operações e, algo raro nesse tipo de evento, concorrentes diretos sentados lado a lado, dividindo dores e acertos. Entre os temas estiveram a Shadow AI, o uso escondido de IA por funcionários, e os sistemas antigos, que complicam tanto a governança quanto a proteção de dados.
A mensagem final foi que nenhuma tecnologia substitui o julgamento, a cultura e o treinamento das pessoas. Narezzi resumiu: a IA acelera processos, mas a validação do que é crítico e a responsabilidade final continuam com um ser humano no controle. Segurança, no fim, não freia a inovação. Ela sustenta a velocidade.
E o futuro da cibersegurança? Espero que a réplica do Exterminador do Futuro no estande da Penso não seja um presságio. Pelo menos o pessoal ali trabalha todo dia para que não seja.